
در دنیای امروز که تهدیدات سایبری با سرعتی بیسابقه و با کمک هوش مصنوعی در حال تکامل هستند، سازمانها بیش از هر زمان دیگری به رویکردهای دفاعی نوین و هوشمند نیاز دارند. در پاسخ به این چالش فزاینده، مایکروسافت با عرضه پلتفرم امنیتی هوش مصنوعی Project Perception و مدل تخصصی امنیت سایبری MAI-Cyber-1-Flash، راهکارهای پیشرفتهای را برای مقابله با حملات پیچیده معرفی کرده است. این نوآوریها، دفاع سایبری را از حالت واکنشی به یک سیستم پیشگیرانه و خودکار متحول میکنند.
مایکروسافت با عرضه پلتفرم امنیتی هوش مصنوعی Project Perception و مدل MAI-Cyber-۱-Flash، رویکردی نوین در امنیت سایبری ارائه میدهد. Project Perception یک سیستم مبتنی بر ایجنتهای هوش مصنوعی است که دفاع سایبری تطبیقی و مستمر را با شناسایی فعال آسیبپذیریها و آغاز اقدامات دفاعی فراهم میکند. مدل MAI-Cyber-۱-Flash نیز هوش مصنوعی تخصصی برای کشف آسیبپذیریهای پیچیده کد است که کارایی و مقرونبهصرفه بودن را در مقابله با تهدیدات سایبری مبتنی بر AI به ارمغان میآورد.
Project Perception: پلتفرم امنیتی هوش مصنوعی مایکروسافت
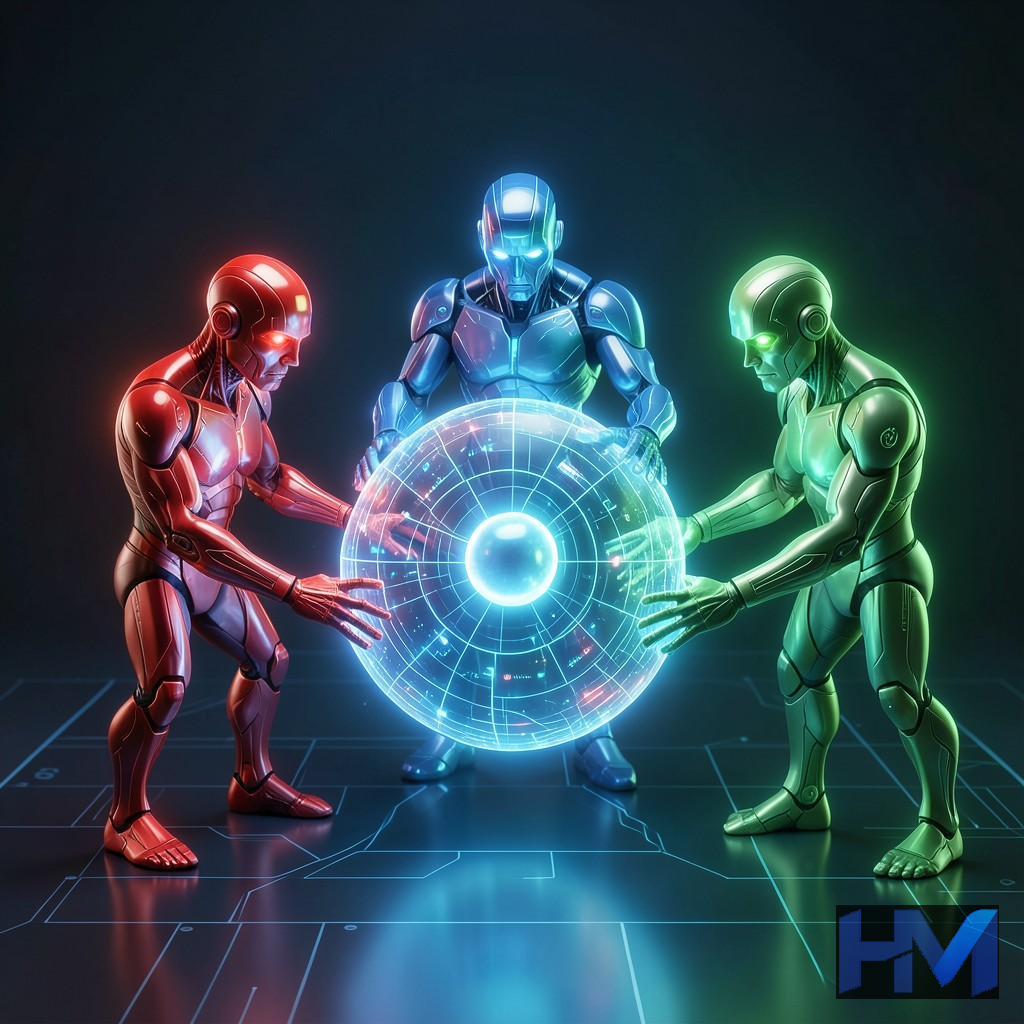
Project Perception یک سیستم امنیتی پیشرفته است که بر پایه ایجنتهای هوش مصنوعی توسعه یافته و هدف آن ایجاد یک دفاع سایبری تطبیقی و مستمر برای سازمانهاست. این پلتفرم برخلاف ابزارهای سنتی که صرفاً هشدار تولید میکنند، رویکردی فعال و پیشگیرانه دارد. Project Perception به طور مداوم ریسکها را ارزیابی کرده، موارد حیاتی را شناسایی میکند و اقدامات دفاعی را آغاز مینماید، در حالی که کنترل نهایی تصمیمات با تأثیر بالا همچنان در دست انسان باقی میماند.
رویکرد دفاعی تطبیقی و مستمر
قلب Project Perception در توانایی آن برای ارائه یک دفاع تطبیقی و مستمر نهفته است. این پلتفرم به جای واکنش به حملات پس از وقوع، به طور فعال به دنبال آسیبپذیریها میگردد و دفاع را قبل از اینکه مهاجمان فرصت سوءاستفاده پیدا کنند، تقویت میکند. این چرخه مداوم ارزیابی، تشخیص و اصلاح، تضمین میکند که سازمانها همواره یک قدم جلوتر از تهدیدات در حال تکامل باشند.
ایجنتهای هوش مصنوعی متخصص: تیمهای قرمز، آبی و سبز
Project Perception بر اساس همکاری سه نوع ایجنت هوش مصنوعی متخصص عمل میکند که هر یک نقش خاصی در چرخه دفاعی ایفا میکنند:
- ایجنتهای تیم قرمز (Red Team Agents): این ایجنتها وظیفه شبیهسازی حملات را بر عهده دارند. آنها مسیرهای احتمالی حمله را جستجو کرده و آسیبپذیریهایی را که مهاجمان میتوانند از آنها سوءاستفاده کنند، شناسایی میکنند. این رویکرد فعال، سازمانها را قادر میسازد تا نقاط ضعف خود را قبل از اینکه توسط مهاجمان واقعی کشف شوند، شناسایی و رفع کنند.
- ایجنتهای تیم آبی (Blue Team Agents): پس از شناسایی آسیبپذیریها توسط تیم قرمز، ایجنتهای تیم آبی وارد عمل میشوند. آنها فعالیتهای شبکه را بررسی کرده، تهدیدات را تحلیل میکنند و ارزیابی میکنند که کدام ریسکها نیاز به توجه فوری دارند. این ایجنتها با تحلیل دادههای گسترده، الگوهای مخرب را شناسایی کرده و هشدارهای دقیق را ارائه میدهند.
- ایجنتهای تیم سبز (Green Team Agents): وظیفه ایجنتهای تیم سبز، اعمال اقدامات اصلاحی و تقویت دفاع است. این اقدامات میتواند شامل رفع آسیبپذیریها، سختسازی سیستمها، اعمال پچهای امنیتی و تنظیم سیاستهای امنیتی باشد. ایجنتهای تیم سبز تضمین میکنند که دفاع سازمان به طور مداوم بهروز و مقاوم در برابر تهدیدات جدید باشد.
معماری چندمدلی و امنیت زمان اجرا
یکی از ویژگیهای بارز Project Perception، معماری چندمدلی آن است. این پلتفرم به جای تکیه بر یک مدل زبان بزرگ (LLM) برای هر وظیفه، از ترکیب هوشمندانه مدلهای هوش مصنوعی مختلف استفاده میکند. این رویکرد، کارایی و مقرونبهصرفه بودن را تضمین میکند، زیرا برای وظایف مختلف، مدل مناسب و بهینه به کار گرفته میشود. علاوه بر این، Project Perception شامل قابلیتهای Defender runtime security است که تزریق پرامپت را شناسایی کرده و اقدامات پرخطر ایجنتهای هوش مصنوعی را مسدود میکند تا از سوءاستفادههای احتمالی جلوگیری شود.
Agent ۳۶۵ و نقش انسان در تصمیمگیری
برای مدیریت متمرکز ایجنتها و ارائه یک دید جامع از وضعیت امنیتی، مایکروسافت سرویس Agent 365 را معرفی کرده است. این سرویس به سازمانها امکان میدهد تا ایجنتهای خود را مدیریت کنند، وضعیت امنیتی را ارزیابی کنند، به شکار تهدیدات بپردازند و تحقیقات امنیتی را انجام دهند. نکته حائز اهمیت این است که با وجود قابلیتهای خودکارسازی پیشرفته، Project Perception بر مشارکت انسانی تأکید دارد. انسانها همچنان اهداف، محدودیتها و نقاط تأیید برای اقدامات با تأثیر بالا را تعیین میکنند و اطمینان میدهند که هوش مصنوعی در راستای اهداف استراتژیک سازمان عمل میکند.
دسترسی و مدل قیمتگذاری
Project Perception از تاریخ ۳ آگوست ۲۰۲۶ (۱۲ مرداد ۱۴۰۵) برای مشتریان تجاری مایکروسافت که در حال آزمایش MDASH هستند، به صورت پیشنمایش عمومی در دسترس قرار میگیرد. مدل قیمتگذاری این پلتفرم بر اساس مصرف و با واحد “Security Compute Units” (SCUs) انجام میشود که امکان مقیاسپذیری و انعطافپذیری در هزینهها را فراهم میآورد.
مدل امنیت سایبری مایکروسافت: از کمک تا اقدام
مایکروسافت رویکرد خود به امنیت سایبری را با تمرکز فزاینده بر هوش مصنوعی و سیستمهای ایجنتمحور متحول کرده است. Project Perception نشاندهنده تغییر پارادایم از “هوش مصنوعی که کمک میکند” (مانند Security Copilot) به “هوش مصنوعی که عمل میکند” است. این تحول، مایکروسافت را در خط مقدم نبرد سایبری قرار میدهد.
اصول کلیدی رویکرد مایکروسافت
مدل امنیت سایبری مایکروسافت بر پایه چند اصل کلیدی استوار است:
- دید گسترده و یکپارچه: مایکروسافت از دید وسیع خود در سراسر هویتها، نقاط پایانی، برنامهها، دادهها، محیطهای ابری و سیستمهای هوش مصنوعی بهره میبرد تا یک بستر امنیتی مشترک و جامع ایجاد کند. این یکپارچگی، امکان شناسایی و پاسخگویی سریعتر به تهدیدات را فراهم میکند.
- دفاع پیشگیرانه و مستمر: هدف اصلی، شناسایی آسیبپذیریها و مقابله با تهدیدات پیش از آن است که مهاجمان فرصت سوءاستفاده پیدا کنند. این رویکرد فعال، زمان واکنش را به حداقل میرساند و از بروز خسارات جدی جلوگیری میکند.
- کاهش بار کاری انسانی: با خودکارسازی وظایف تکراری، تحلیل حجم عظیمی از دادهها و ارائه بینشهای عملی، بار کاری تیمهای عملیات امنیتی به طور چشمگیری کاهش مییابد و به آنها اجازه میدهد روی مسائل استراتژیکتر تمرکز کنند.
- مقرونبهصرفه بودن: استفاده هوشمندانه از مدلهای هوش مصنوعی مختلف (از جمله مدلهای کوچکتر و ارزانتر برای وظایف معمول و مدلهای بزرگتر برای کارهای پیچیدهتر) به کاهش هزینههای عملیاتی کمک میکند.
مزایای مدل جدید
این مدل جدید مزایای متعددی را برای سازمانها به ارمغان میآورد، از جمله افزایش سرعت تشخیص و پاسخ، کاهش خطای انسانی، بهبود مقاومت در برابر حملات پیچیده و بهینهسازی منابع امنیتی. با این رویکرد، سازمانها میتوانند با اطمینان بیشتری در محیط دیجیتال فعالیت کنند.
MAI-Cyber-۱-Flash: هوش مصنوعی اختصاصی برای کشف آسیبپذیری
در کنار Project Perception، مایکروسافت مدل MAI-Cyber-1-Flash را معرفی کرده است. این اولین مدل هوش مصنوعی تخصصی مایکروسافت در حوزه امنیت سایبری است که به طور خاص برای کشف آسیبپذیریهای پیچیده و دشوار در کدهای نرمافزاری بزرگ و حساس طراحی شده است. این مدل یک ابزار قدرتمند برای افزایش امنیت در چرخه توسعه نرمافزار است.
تخصص و معماری پیشرفته
MAI-Cyber-۱-Flash بر پایه معماری MAI-Thinking-۱ توسعه یافته و با تجربیات گسترده مایکروسافت در بررسی رخدادهای امنیتی، انتشار وصلهها و تحلیل تهدیدات سایبری آموزش دیده است. این مدل یک ترانسفورمر با مکانیسم خودتوجهی (self-attention) و لایههای Mixture-of-Experts پراکنده است که دارای ۱۳۷ میلیارد پارامتر کلی و ۵ میلیارد پارامتر فعال با طول زمینه ۲۵۶ هزار است. ورودی و خروجی آن فقط متن است که امکان تحلیل دقیق کد و گزارش آسیبپذیریها را فراهم میکند.
عملکرد بینظیر در بنچمارک CyberGym
توانایی MAI-Cyber-۱-Flash در بنچمارک معتبر CyberGym به اثبات رسیده است. این بنچمارک، توانایی سیستمهای هوش مصنوعی را در یافتن آسیبپذیریهای واقعی در پایگاههای کد بزرگ میسنجد. MAI-Cyber-۱-Flash در این بنچمارک امتیاز چشمگیر ۹۵.۹۵٪ (یا ۹۶٪) را کسب کرده است. این عملکرد ۱۲ امتیاز بالاتر از مدل Mythos ۵ شرکت Anthropic و همچنین بهتر از Gemini گوگل و GPT-۵.۵ Cyber و GPT-۵.۶ Sol از OpenAI است که نشاندهنده برتری قابل توجه آن در این حوزه تخصصی است.
مقرونبهصرفه بودن و دسترسی محدود
یکی دیگر از مزایای MAI-Cyber-۱-Flash، مقرونبهصرفه بودن آن است. این مدل میتواند حدود ۹۰٪ از حجم کاری امنیتی را با تقریباً نصف هزینه پیکربندیهای قبلی انجام دهد و ۱۰٪ دشوارترین وظایف را برای مدلهای بزرگتر و گرانتر مانند GPT-۵.۴ رزرو میکند. این رویکرد هوشمندانه، بهینهسازی منابع و کاهش هزینهها را تضمین میکند. لازم به ذکر است که این مدل به صورت یک API عمومی یا فایل قابل دانلود ارائه نمیشود و تنها از طریق Azure AI Foundry با دسترسی سازمانی تأیید شده و در چارچوب MDASH (Multi-model Agentic Scanning Harness) مایکروسافت قابل دسترسی است.
امنیت سایبری مبتنی بر هوش مصنوعی: ضرورت عصر جدید
استفاده از هوش مصنوعی در امنیت سایبری دیگر یک انتخاب نیست، بلکه یک ضرورت است. با توجه به اینکه مهاجمان نیز از هوش مصنوعی برای تولید اکسپلویتها، گسترش حملات و تنظیم سریعتر تاکتیکهای خود استفاده میکنند، مدافعان نیز باید به ابزارهای مشابه مجهز شوند تا بتوانند در این نبرد نابرابر، برتری خود را حفظ کنند.
چرا AI در امنیت سایبری حیاتی است؟
تهدیدات سایبری امروزی از پیچیدگی و سرعت بالایی برخوردارند. حملات فیشینگ هوشمند، باجافزارهای خودکار و سوءاستفادههای مبتنی بر هوش مصنوعی، میتوانند در عرض چند ثانیه به سیستمها نفوذ کنند. در چنین شرایطی، پاسخگویی دستی و انسانی به تنهایی کافی نیست. هوش مصنوعی میتواند حجم عظیمی از دادهها را در زمان واقعی تحلیل کرده و الگوهایی را شناسایی کند که برای چشم انسان غیرقابل تشخیص هستند.
مزایای کلیدی AI در دفاع سایبری
- شناسایی سریعتر تهدیدات: هوش مصنوعی میتواند حجم عظیمی از دادههای امنیتی را با سرعت بالا تحلیل کرده و الگوهای پیچیده حملات را که برای انسان قابل تشخیص نیستند، شناسایی کند.
- پاسخ خودکار و به موقع: سیستمهای مبتنی بر هوش مصنوعی میتوانند به طور خودکار اقدامات دفاعی را آغاز کرده و زمان واکنش به حملات را به حداقل برسانند. این امر به ویژه در برابر حملات سریعالسیر مبتنی بر AI مهاجمان حیاتی است.
- کاهش خستگی از هشدارهای کاذب: هوش مصنوعی با درک بهتر زمینه و اولویتبندی ریسکها، تعداد هشدارهای کاذب را کاهش داده و به تیمهای امنیتی اجازه میدهد روی تهدیدات واقعی و مهم تمرکز کنند.
- کاهش هزینهها: با خودکارسازی و بهینهسازی فرآیندهای امنیتی، نیاز به نیروی انسانی برای کارهای تکراری کاهش یافته و هزینههای عملیاتی نیز به تبع آن کاهش مییابد.
- دفاع تطبیقی: سیستمهای هوش مصنوعی میتوانند از حملات گذشته درس بگیرند و دفاع خود را به طور مستمر برای مقابله با تهدیدات جدید تطبیق دهند.
مقایسه Project Perception با ابزارهای سنتی و Security Copilot
برای درک بهتر ارزش Project Perception، مهم است که آن را در بستر ابزارهای موجود و رویکردهای سنتی امنیت سایبری مقایسه کنیم. این مقایسه به روشن شدن تمایزات و نوآوریهای کلیدی کمک میکند.
تفاوت با Security Copilot
یکی از خطاهای رایج، اشتباه گرفتن Project Perception با Security Copilot است. در حالی که هر دو از هوش مصنوعی بهره میبرند، نقش آنها متفاوت است:
- Security Copilot: این ابزار یک رابط چت کمکی مبتنی بر هوش مصنوعی است که به تحلیلگران امنیتی کمک میکند تا تهدیدات را درک کنند، به سؤالات پاسخ دهند و تحقیقات را تسریع بخشند. Security Copilot یک “AI that assists” است و تصمیمات نهایی و اقدامات اجرایی همچنان بر عهده انسان است.
- Project Perception: این پلتفرم یک سیستم “ایجنتیک” است که به طور مستقل عمل میکند (“AI that acts”). ایجنتهای هوش مصنوعی در Project Perception میتوانند بدون دخالت مستقیم انسان، آسیبپذیریها را شناسایی کرده، تهدیدات را ارزیابی کنند و اقدامات دفاعی را آغاز نمایند. البته، همانطور که قبلاً ذکر شد، انسانها همچنان اهداف، محدودیتها و نقاط تأیید برای اقدامات با تأثیر بالا را تعیین میکنند.
به عبارت دیگر، Security Copilot دستیار هوشمند شماست، در حالی که Project Perception یک تیم امنیتی هوشمند و خودکار است که تحت نظارت شما عمل میکند.
تفاوت با راهکارهای امنیتی سنتی
راهکارهای امنیتی سنتی عمدتاً بر اساس قوانین از پیش تعریف شده، امضاها و شناسایی الگوهای شناخته شده عمل میکنند. این رویکردها در برابر تهدیدات جدید و ناشناخته (Zero-day attacks) یا حملات پیچیدهای که با هوش مصنوعی تکامل مییابند، کارایی لازم را ندارند. Project Perception با رویکرد ایجنتمحور و تطبیقی خود، میتواند:
- تهدیدات ناشناخته را شناسایی کند: با تحلیل رفتار و یادگیری مداوم، میتواند الگوهای غیرعادی را که نشاندهنده حملات جدید هستند، تشخیص دهد.
- به طور فعال دفاع را تقویت کند: به جای انتظار برای وقوع حمله، به طور مستمر به دنبال آسیبپذیریها میگردد و دفاع را پیشگیرانه بهبود میبخشد.
- پاسخگویی را خودکار کند: زمان پاسخ به حملات را از ساعتها یا روزها به دقایق یا حتی ثانیهها کاهش میدهد.
چالشها و ملاحظات در پیادهسازی Project Perception
با وجود مزایای چشمگیر، پیادهسازی Project Perception نیز با چالشها و ملاحظاتی همراه است که سازمانها باید به آنها توجه کنند.
نیاز به تخصص و آموزش
مدیریت یک سیستم امنیتی مبتنی بر ایجنتهای هوش مصنوعی نیازمند تخصص و دانش خاصی است. تیمهای امنیتی باید آموزش ببینند تا بتوانند با Agent ۳۶۵ کار کنند، اهداف و محدودیتها را برای ایجنتها تعریف کنند و اقدامات پیشنهادی آنها را به درستی ارزیابی و تأیید کنند. این امر مستلزم سرمایهگذاری در آموزش و توسعه مهارتهاست.
حفظ نظارت انسانی
با وجود قابلیتهای خودکارسازی، Project Perception همچنان بر نظارت انسانی برای تصمیمگیریهای حیاتی و اقدامات با تأثیر بالا تأکید دارد. سازمانها باید فرآیندهایی را برای بررسی و تأیید اقدامات ایجنتها ایجاد کنند تا از بروز خطاهای احتمالی یا اقدامات ناخواسته جلوگیری شود. این تعادل بین اتوماسیون و نظارت انسانی، کلید موفقیت در استفاده از این پلتفرم است.
هزینهها و مقیاسپذیری
مدل قیمتگذاری مبتنی بر مصرف (SCUs) اگرچه انعطافپذیر است، اما سازمانها باید هزینههای عملیاتی را به دقت مدیریت کنند. با افزایش مقیاس و پیچیدگی محیط، مصرف SCUها نیز افزایش مییابد. برنامهریزی دقیق بودجه و بهینهسازی استفاده از منابع هوش مصنوعی برای کنترل هزینهها ضروری است.
آینده امنیت سایبری با مایکروسافت و هوش مصنوعی
معرفی Project Perception و MAI-Cyber-۱-Flash نشاندهنده یک نقطه عطف مهم در تکامل امنیت سایبری است. مایکروسافت با این رویکرد، نه تنها به دنبال بهبود محصولات امنیتی خود است، بلکه به دنبال تعریف مجدد نحوه تعامل سازمانها با تهدیدات سایبری است.
در آینده، میتوان انتظار داشت که سیستمهای ایجنتمحور هوش مصنوعی نقش پررنگتری در تمامی جنبههای دفاع سایبری ایفا کنند. این سیستمها به طور فزایندهای قادر خواهند بود تا به طور مستقل، پیچیدهترین حملات را شناسایی، تحلیل و خنثی کنند. همکاری بین انسان و هوش مصنوعی نیز به تکامل خود ادامه خواهد داد و انسانها بیشتر بر روی استراتژی، نوآوری و رسیدگی به موارد استثنایی تمرکز خواهند کرد، در حالی که هوش مصنوعی وظایف عملیاتی و تکراری را بر عهده میگیرد.
مایکروسافت با سرمایهگذاریهای گسترده در هوش مصنوعی و امنیت سایبری، خود را به عنوان یک رهبر در این حوزه تثبیت کرده و رقابت را برای سایر بازیگران صنعت به سطح جدیدی رسانده است. این تحولات، چشمانداز امنیت سایبری را برای سالهای آتی شکل خواهند داد.
نتیجهگیری: گامی بلند در دفاع سایبری هوشمند
عرضه پلتفرم امنیتی هوش مصنوعی مایکروسافت Project Perception و مدل MAI-Cyber-۱-Flash، گامهای مهمی در استراتژی مایکروسافت برای مقابله با چالشهای امنیت سایبری در عصر هوش مصنوعی محسوب میشوند. با بهرهگیری از ایجنتهای هوش مصنوعی خودمختار و مدلهای تخصصی، مایکروسافت قصد دارد دفاع سایبری را از حالت واکنشی به پیشگیرانه و مستمر تبدیل کند، در حالی که هزینهها را کاهش داده و کارایی را افزایش میدهد. این نوآوریها نه تنها برای مایکروسافت، بلکه برای کل صنعت امنیت سایبری نقطه عطفی به شمار میروند و رقابت در این حوزه را وارد مرحله جدیدی خواهند کرد. سازمانها با پذیرش این فناوریهای نوین میتوانند امنیت خود را در برابر تهدیدات روزافزون هوشمند، به طور قابل توجهی ارتقا بخشند.
سؤالات متداول
Project Perception دقیقاً چیست و چه تفاوتی با Security Copilot دارد؟
Project Perception یک پلتفرم امنیتی مبتنی بر ایجنتهای هوش مصنوعی است که به طور مستقل اقدامات دفاعی را آغاز میکند ("AI that acts"). در مقابل، Security Copilot یک دستیار هوش مصنوعی است که به تحلیلگران امنیتی در فهم تهدیدات کمک میکند ("AI that assists")؛ تصمیمات نهایی در Security Copilot همچنان با انسان است.
نقش ایجنتهای تیم قرمز، آبی و سبز در Project Perception چیست؟
ایجنتهای تیم قرمز مسیرهای حمله را شبیهسازی و آسیبپذیریها را شناسایی میکنند. ایجنتهای تیم آبی فعالیتها را بررسی، تهدیدات را تحلیل و ریسکها را اولویتبندی میکنند. ایجنتهای تیم سبز نیز اقدامات اصلاحی را اعمال کرده و دفاع را تقویت میکنند.
MAI-Cyber-۱-Flash چه قابلیتی دارد و چگونه کار میکند؟
MAI-Cyber-۱-Flash اولین مدل هوش مصنوعی تخصصی مایکروسافت برای کشف آسیبپذیریهای پیچیده در کدهای نرمافزاری بزرگ است. این مدل با معماری پیشرفته و آموزش بر پایه تجربیات مایکروسافت، قادر است با دقت بالا آسیبپذیریها را شناسایی کند و در بنچمارک CyberGym عملکردی بینظیر از خود نشان داده است.
آیا Project Perception به معنای حذف کامل نقش انسان در امنیت سایبری است؟
خیر، Project Perception با وجود قابلیتهای خودکارسازی پیشرفته، همچنان بر مشارکت و نظارت انسانی تأکید دارد. انسانها اهداف، محدودیتها و نقاط تأیید برای اقدامات با تأثیر بالا را تعیین میکنند تا اطمینان حاصل شود که هوش مصنوعی در راستای اهداف استراتژیک سازمان عمل میکند.
چه زمانی Project Perception به صورت عمومی در دسترس قرار میگیرد؟
Project Perception از تاریخ ۳ آگوست ۲۰۲۶ (۱۲ مرداد ۱۴۰۵) برای مشتریان تجاری مایکروسافت که در حال آزمایش MDASH هستند، به صورت پیشنمایش عمومی در دسترس قرار خواهد گرفت.
مدل قیمتگذاری Project Perception چگونه است؟
مدل قیمتگذاری Project Perception بر اساس مصرف و با واحد "Security Compute Units" (SCUs) انجام میشود که امکان مقیاسپذیری و انعطافپذیری در هزینهها را فراهم میآورد.

حسین موذن خوش الحان
من حسین مؤذن خوشالحان، طراح و توسعهدهنده وب هستم و تمرکزم روی ساخت وبسایتهای سریع، حرفهای، سئوشده و کاربرپسند است. در پروژههایم از ابزارهای هوش مصنوعی مانند ChatGPT، Claude، Codex و Bolt.new برای تحلیل بهتر، توسعه سریعتر، تولید محتوا، خودکارسازی فرایندها و حل مسائل پیچیده استفاده میکنم. ترکیب تجربه فنی، طراحی دقیق و ابزارهای هوش مصنوعی به من کمک میکند ایدهها را به محصولات دیجیتال کاربردی و قابل توسعه تبدیل کنم. از طراحی سایتهای اختصاصی و وردپرسی تا توسعه افزونه، بهینهسازی سرعت و پیادهسازی سیستمهای هوشمند، هدفم ارائه راهکاری تمیز، قابل اعتماد و نتیجهمحور برای هر پروژه است.
اولین دیدگاه را بنویس
تجربه، سؤال یا نظر مرتبطت را با احترام بنویس.