
در دنیای امروز، مرزهای نبرد تنها به میدانهای فیزیکی محدود نمیشود؛ فضای سایبری به عرصهای حیاتی برای رقابت، جاسوسی و درگیری میان کشورها تبدیل شده است. زیرساختهای حیاتی، از جمله سامانههای تأمین و تصفیه آب، به دلیل نقش بیبدیلشان در سلامت و امنیت جامعه، به اهداف جذابی برای حملات سایبری بدل گشتهاند. حمله سایبری ایران به سامانه آب آمریکا، عبارتی است که در سالهای اخیر بارها در محافل امنیتی و رسانهای مطرح شده و نگرانیهای فزایندهای را به دنبال داشته است. این مقاله به کاوش عمیق در ابعاد این تهدید، بررسی رویدادهای اخیر، زمینههای جنگ سایبری و راهکارهای عملی برای تقویت امنیت سایبری زیرساختهای حیاتی میپردازد.
حمله سایبری ایران به سامانه آب آمریکا: نگاهی عمیق به رویدادها
در اواخر ژوئیه ۲۰۲۶، خبری مهم توجه کارشناسان امنیت سایبری را به خود جلب کرد: یک حمله سایبری هماهنگ بیش از ۳۰ سامانه آب شهری در ایالت مینهسوتای آمریکا را هدف قرار داد. این حادثه، بار دیگر آسیبپذیری زیرساختهای حیاتی را در برابر تهدیدات سایبری برجسته ساخت و بحثها را درباره عاملان احتمالی آن، بهویژه نقش هکرهای ایرانی آب آمریکا، داغ کرد.
حادثه مینهسوتا (ژوئیه ۲۰۲۶): جزئیات و پیامدها
در روزهای یکشنبه و دوشنبه اواخر ژوئیه ۲۰۲۶، سامانههای آب مینهسوتا مورد هجوم قرار گرفتند. این حملات منجر به خارج شدن موقت دستکم یکی از سامانههای آبرسانی از مدار و اختلال در حسگرهای کنترل از راه دور در سامانهای دیگر شد. در پی این اختلالات، برخی از شهرهای درگیر مجبور شدند تا عملیات تأسیسات آب خود را به صورت دستی مدیریت کنند. با این حال، مقامات ایالتی مینهسوتا به سرعت اطمینان دادند که هیچ نشانهای مبنی بر آلودگی آب آشامیدنی یا ناایمن شدن آن برای مصرف وجود ندارد و نیازی به تغییر الگوی مصرف آب نیست. این تأکید نشاندهنده تلاش برای مدیریت بحران و جلوگیری از وحشت عمومی بود، اما زنگ خطری جدی را برای مسئولان امنیت زیرساختهای حیاتی به صدا درآورد.
گمانهزنیها درباره نقش ایران و دلایل آن
بلافاصله پس از این حملات، نهادهای اطلاعاتی ایالات متحده ارزیابیهای اولیه خود را آغاز کردند و احتمالاً ایران را پشت این عملیات سایبری هماهنگ دانستند. این ارزیابی بر اساس شیوه اجرای حملات و عدم وجود درخواست باج استوار بود؛ ویژگیهایی که اغلب در عملیاتهای سایبری با حمایت دولتی، به جای گروههای باجافزاری، مشاهده میشود. با این حال، مقامات آمریکایی هشدار دادند که هنوز نمیتوان به طور قطعی مسئول این حملات را شناسایی کرد و این احتمال نیز وجود دارد که هکرها برای تشدید تنشها میان دو کشور، خود را به عنوان عوامل مستقر در ایران جا زده باشند. دونالد ترامپ، رئیسجمهور وقت آمریکا نیز در واکنش به این حادثه، مقامات ایالت مینهسوتا را مقصر ضعفهای امنیتی دانست و ادعاهای مطرح شده درباره نقش ایران را رد کرد. این واکنشها نشاندهنده پیچیدگی انتساب حملات سایبری و ابعاد سیاسی آن است.
هشدارهای قبلی و حملات مشابه: الگوی تهدیدات
حملات مینهسوتا اولین بار نبود که زیرساختهای آب آمریکا هدف قرار میگرفتند. پیش از این، نهادهای امنیتی سایبری آمریکا (از جمله افبیآی، CISA، NSA، وزارت انرژی و آژانس حفاظت از محیط زیست) هشدارهای مشترکی را درباره هدف قرار گرفتن سامانههای کنترل صنعتی (ICS) در زیرساختهای حیاتی آمریکا، از جمله آب و انرژی، توسط هکرهای ایرانی آب آمریکا، منتشر کرده بودند. این هشدارها به طور خاص به کنترلکنندههای منطقی برنامهپذیر (PLC) متصل به اینترنت اشاره داشتند که نقاط آسیبپذیری مهمی محسوب میشوند.
- نوامبر ۲۰۲۳: یک گروه حامی جمهوری اسلامی مسئولیت حمله به سیستم اداره آب در ایالت پنسیلوانیا را بر عهده گرفت که منجر به اختلال موقت در سیستم کنترل پمپها شد.
- مه ۲۰۲۰: فاکس نیوز گزارشی درباره نقش ایران در حمله سایبری به تأسیسات آبی اسرائیل با نفوذ به سرورهای آمریکایی منتشر کرد.
این حوادث نشاندهنده یک الگوی مداوم از تلاشها برای نفوذ و ایجاد اختلال در زیرساختهای حیاتی است و تأکید میکند که تهدیدات سایبری در این حوزه، واقعی و پایدار هستند.
جنگ سایبری ایران و آمریکا: زمینهای برای درگیریهای زیرساختی
برای درک کامل ابعاد حمله سایبری ایران به سامانه آب آمریکا، لازم است به زمینه گستردهتر جنگ سایبری میان دو کشور نگاهی بیندازیم. ایران و آمریکا برای سالها درگیر یک جنگ سایبری پنهان و آشکار بودهاند که اغلب به تنشهای ژئوپلیتیکی و منطقهای گره خورده است.
تاریخچه و ابعاد جنگ سایبری دو کشور
ایران به عنوان یکی از فعالترین بازیگران در عرصه فضای سایبری شناخته میشود و برخی گزارشها آن را دارای چهارمین ارتش سایبری قدرتمند جهان میدانند. این کشور از تاکتیکهای نامتقارن و نیروهای نیابتی برای انجام عملیات سایبری استفاده میکند. سپاه پاسداران انقلاب اسلامی، سازمان جنگ الکترونیکی و وزارت اطلاعات از جمله نهادهای فعال ایران در این زمینه هستند. در مقابل، ایالات متحده نیز خود از قابلیتهای سایبری پیشرفتهای برخوردار است و بودجههای هنگفتی را به این حوزه اختصاص میدهد. این رقابت سایبری، فضایی از تنش و حملات متقابل را ایجاد کرده که هدف آن اغلب ایجاد اختلال، جاسوسی سایبری و واکنش به اقدامات متقابل است.
بازیگران اصلی و اهداف حملات سایبری ایران
گروههای هکری مانند "حنظله" از جمله بازیگرانی هستند که مسئولیت حملات به زیرساختهای آمریکا را بر عهده گرفتهاند. این حملات اغلب با اهداف زیر صورت میگیرد:
- ایجاد اختلال: هدف قرار دادن سامانههای حیاتی برای ایجاد هرج و مرج یا فشار بر کشور هدف.
- جاسوسی سایبری: جمعآوری اطلاعات حساس نظامی، اقتصادی و سیاسی.
- واکنش به تنشهای ژئوپلیتیکی: انجام حملات سایبری در پاسخ به اقدامات نظامی، اقتصادی یا سیاسی کشور مقابل.
- نمایش قدرت: اثبات توانمندیهای سایبری و ایجاد بازدارندگی.
این اهداف نشان میدهند که حملات سایبری، فراتر از یک خرابکاری ساده، بخشی از یک استراتژی پیچیده در روابط بینالملل هستند.
آسیبپذیری زیرساختهای حیاتی آب در برابر تهدیدات سایبری
یکی از مهمترین ابعاد بحث امنیت سایبری، توجه به آسیبپذیری زیرساخت حیاتی است. سامانههای آب و فاضلاب در آمریکا، به دلایل مختلفی، نقاط ضعف جدی در برابر تهدیدات سایبری دارند.
نقاط ضعف و چالشهای امنیت سایبری سامانههای آب
بسیاری از تأسیسات آب و فاضلاب در آمریکا از فناوریهای قدیمی استفاده میکنند که با استانداردهای امنیتی مدرن همخوانی ندارند. علاوه بر این، ضعف در رعایت استانداردهای امنیت سایبری و اتصال برخی تجهیزات عملیاتی (OT) به اینترنت عمومی بدون لایههای امنیتی کافی، این سامانهها را به اهداف آسانی برای هکرها تبدیل کرده است. آژانس امنیت سایبری و زیرساخت آمریکا (CISA) و آژانس حفاظت از محیط زیست (EPA) بارها نسبت به این آسیبپذیریها هشدار داده و بر ضرورت تقویت اقدامات حفاظتی تأکید کردهاند.
برخی از چالشهای کلیدی عبارتند از:
- فناوریهای قدیمی (Legacy Systems): بسیاری از سامانهها با تجهیزاتی کار میکنند که سالهاست بهروزرسانی نشدهاند و دارای آسیبپذیریهای شناختهشده هستند.
- بودجه ناکافی: تخصیص بودجه محدود به امنیت سایبری در مقایسه با سایر بخشها.
- کمبود نیروی متخصص: فقدان کارشناسان امنیت سایبری با دانش تخصصی در حوزه کنترل صنعتی.
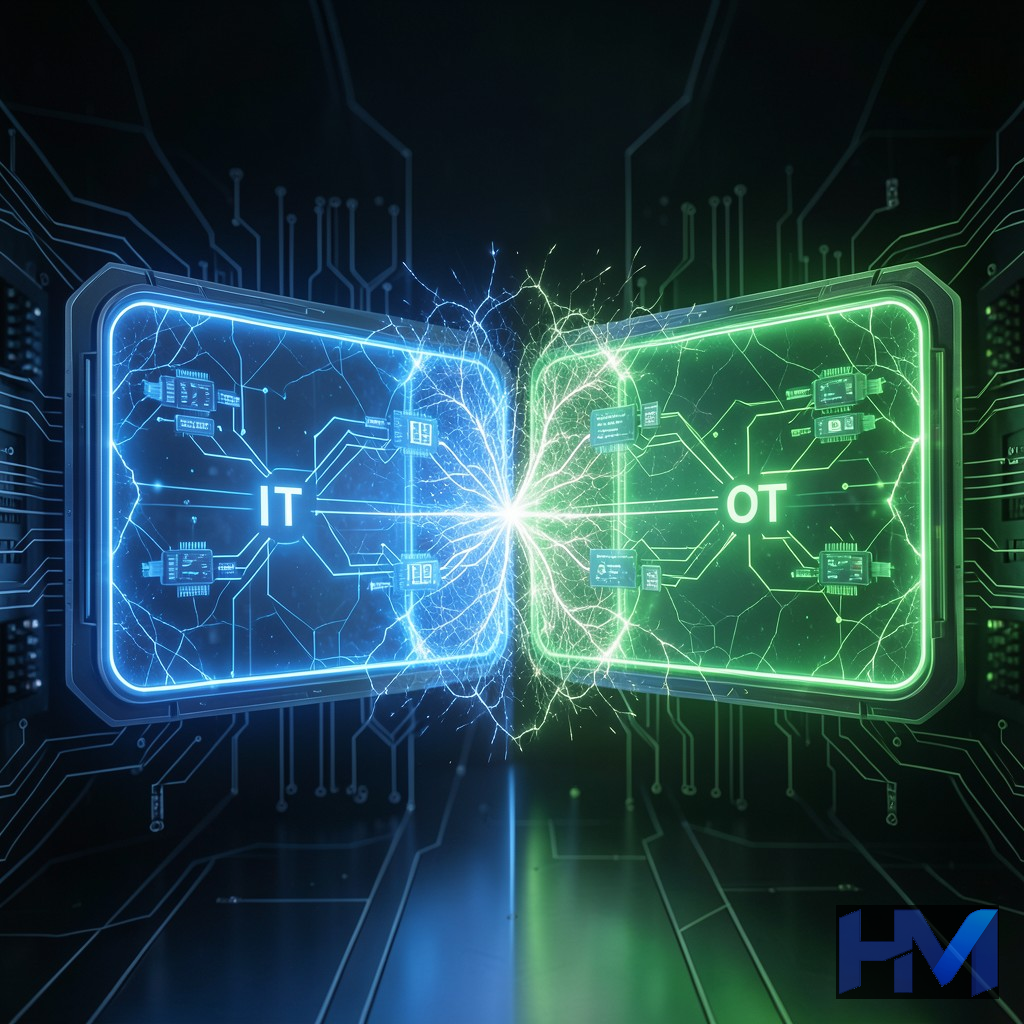
- پیچیدگی شبکهها: ادغام شبکههای فناوری اطلاعات (IT) و عملیاتی (OT) بدون جداسازی مناسب.
انواع تهدیدات سایبری: از نفوذ تا باجافزار
تهدیدات سایبری علیه زیرساختهای حیاتی میتواند اشکال مختلفی داشته باشد:
- نفوذ به سامانههای کنترل صنعتی (ICS/SCADA): هکرها با هدف دستکاری دادهها، ایجاد اختلال در فرآیندهای عملیاتی، غیرفعال کردن هشدارها و خاموشیهای اضطراری، و تغییر منطق برنامهنویسی کنترلکنندهها (مانند PLCها)، به این سامانهها نفوذ میکنند. این نوع حملات میتواند پیامدهای فیزیکی جدی داشته باشد.
- حملات باجافزاری: اگرچه در حملات اخیر مینهسوتا درخواست باج مطرح نشده، اما حملات باجافزاری به زیرساختهای حیاتی، از جمله بیمارستانها و سامانههای انرژی، در گذشته سابقه داشته و میتواند منجر به اختلال گسترده و خسارات مالی شود.
- جاسوسی سایبری: جمعآوری اطلاعات حساس از زیرساختها، نقشهها، پیکربندیها و پروتکلهای عملیاتی میتواند به هکرها در طراحی حملات آینده کمک کند.
- حملات انکار سرویس (DoS/DDoS): هدف قرار دادن سامانههای ارتباطی یا سرورهای مدیریت برای از دسترس خارج کردن آنها و ایجاد اختلال در نظارت و کنترل.
دفاع سایبری زیرساختهای حیاتی: راهکارهای فنی و عملیاتی
مقابله با تهدیدات سایبری نیازمند رویکردی چندلایه و جامع است. درک نحوه عملکرد مهاجمان و نقاطی که هدف قرار میدهند، اولین گام در طراحی یک استراتژی دفاعی مؤثر است.
هدفگیری کنترلکنندههای منطقی برنامهپذیر (PLC) و سامانههای SCADA
کنترلکنندههای منطقی برنامهپذیر (PLCها) و سامانههای SCADA (Supervisory Control and Data Acquisition) قلب تپنده بسیاری از فرآیندهای صنعتی از جمله تصفیه و توزیع آب هستند. هکرها ممکن است به دنبال موارد زیر باشند:
- تغییر منطق برنامهنویسی: دستکاری کدهای داخلی PLC برای تغییر عملکرد پمپها، شیرها یا فرآیندهای تصفیه. به عنوان مثال، تغییر آستانههای شیمیایی یا زمانبندی عملیات میتواند منجر به آلودگی یا اختلال در تأمین آب شود.
- بهرهبرداری از رمزهای عبور پیشفرض یا ضعیف: بسیاری از PLCها و دستگاههای صنعتی با رمزهای عبور پیشفرض عرضه میشوند که به راحتی قابل حدس زدن یا یافتن هستند.
- آسیبپذیری پروتکلهای صنعتی: پروتکلهایی مانند Modbus TCP، DNP3 یا OPC UA که برای ارتباط بین دستگاههای صنعتی استفاده میشوند، ممکن است دارای آسیبپذیریهایی باشند که امکان دسترسی غیرمجاز یا تزریق دستورات مخرب را فراهم کنند.
نفوذ به HMI (Human-Machine Interface) و سامانههای SCADA نیز میتواند امکان دستکاری دادههای نمایشگر (برای گمراه کردن اپراتورها) یا ارسال دستورات مخرب به تجهیزات فیزیکی را فراهم کند.
نقاط ورود رایج هکرها
شناسایی نقاط ورود رایج برای تقویت دفاع ضروری است:
- اتصال مستقیم به اینترنت: بسیاری از سامانههای OT بدون فایروال یا VPN مناسب به اینترنت متصل هستند.
- فیشینگ و مهندسی اجتماعی: دسترسی به شبکههای IT (فناوری اطلاعات) از طریق فیشینگ و سپس حرکت جانبی به شبکههای OT (فناوری عملیاتی).
- استفاده از بدافزارهای هدفمند: بدافزارهایی مانند Stuxnet که به طور خاص برای حمله به سامانههای صنعتی طراحی شدهاند.
- نقاط ضعف زنجیره تأمین: آسیبپذیری در سختافزار یا نرمافزار تأمینکنندگان که توسط مهاجمان مورد سوءاستفاده قرار میگیرد.
توصیههای فنی برای افزایش امنیت سایبری
برای محافظت از زیرساختهای حیاتی آب در برابر حملات سایبری، پیادهسازی اقدامات امنیتی جامع ضروری است:
- جداسازی شبکهها (Network Segmentation):
یکی از مهمترین گامها، جداسازی فیزیکی یا منطقی شبکههای OT از شبکههای IT و اینترنت عمومی است. این کار از حرکت جانبی مهاجمان از شبکه IT به شبکه OT جلوگیری میکند. میتوان از فایروالهای صنعتی برای ایجاد مرزهای امنیتی سختگیرانه استفاده کرد. به عنوان مثال، یک قانون فایروال میتواند تمام ترافیک ورودی از شبکه IT به شبکه OT را به صورت پیشفرض مسدود کرده و تنها به ترافیکهای خاص و ضروری (مانند پورتهای مربوط به نظارت و کنترل از یک سرور مجاز) اجازه عبور دهد.
- احراز هویت چندعاملی (Multi-Factor Authentication – MFA):
پیادهسازی MFA برای دسترسی به تمام سامانههای حیاتی و حساس، لایه امنیتی قابل توجهی را اضافه میکند. MFA حتی در صورت افشای رمز عبور، از دسترسی غیرمجاز جلوگیری میکند.
- بهروزرسانی منظم نرمافزارها و پچهای امنیتی:
اطمینان از بهروز بودن تمام سیستمعاملها، برنامههای کاربردی و فریمورهای دستگاههای صنعتی برای رفع آسیبپذیریهای شناختهشده حیاتی است.
- مدیریت قوی رمزهای عبور:
استفاده از رمزهای عبور پیچیده و منحصربهفرد و تغییر منظم آنها الزامی است. در توسعه وب و سیستمها، میتوان با استفاده از عبارات باقاعده (Regex) قوانینی برای اعتبارسنجی رمز عبور تعریف کرد. به عنوان مثال، یک رمز عبور قوی باید حداقل شامل ۸ کاراکتر، یک حرف بزرگ، یک حرف کوچک، یک عدد و یک کاراکتر خاص باشد:
^(?=.*[a-z])(?=.*[A-Z])(?=.*\\d)(?=.*[@$!%*?&])[A-Za-z\\d@$!%*?&]{8,}$این عبارت باقاعده (Regex) تضمین میکند که رمز عبور ورودی، تمام الزامات امنیتی را داراست:
^: شروع رشته(?=.*[a-z]): حداقل یک حرف کوچک(?=.*[A-Z]): حداقل یک حرف بزرگ(?=.*\d): حداقل یک عدد(?=.*[@$!%*?&]): حداقل یک کاراکتر خاص[A-Za-z\d@$!%*?&]{8,}: حداقل ۸ کاراکتر از حروف، اعداد و کاراکترهای خاص$: پایان رشته
پیادهسازی این نوع اعتبارسنجی در فرمهای ثبتنام و تغییر رمز عبور، گام مهمی در افزایش امنیت کاربران و سیستمهاست.
- نظارت بر ترافیک شبکه OT:
استفاده از سامانههای تشخیص نفوذ (IDS) و پیشگیری از نفوذ (IPS) برای شناسایی فعالیتهای مشکوک و غیرعادی در شبکه عملیاتی.
- تهیه نسخههای پشتیبان (Backups):
تهیه منظم و امن از دادهها و پیکربندیهای سیستم، امکان بازیابی سریع پس از یک حمله را فراهم میکند.
- آموزش کارکنان:
آموزش پرسنل درباره تهدیدات سایبری، مهندسی اجتماعی و بهترین شیوههای امنیت سایبری برای ایجاد یک خط دفاعی انسانی قوی.
خطاهای رایج در تحلیل و گزارشدهی حملات سایبری
در فضای پرشتاب اخبار سایبری، رعایت دقت و پرهیز از شایعات اهمیت حیاتی دارد. برخی خطاهای رایج میتوانند به انتشار اطلاعات نادرست و افزایش تنشها منجر شوند.
انتساب قطعی بدون شواهد کافی
همانطور که در مورد حمله مینهسوتا دیدیم، بسیاری از گزارشها از کلماتی مانند "احتمالاً" یا "مدعی هستند" استفاده میکنند. ارائه انتساب قطعی یک حمله سایبری به یک کشور یا گروه خاص بدون تأیید رسمی و مستدل از سوی نهادهای اطلاعاتی معتبر، میتواند به انتشار اطلاعات نادرست و تشدید بیمورد تنشها منجر شود. شناسایی عاملان حملات سایبری به دلیل ماهیت پنهان و امکان جعل هویت، فرآیندی پیچیده و زمانبر است.
اغراق در شدت و پیامدها
در حالی که حملات سایبری به زیرساختهای حیاتی جدی هستند و میتوانند پیامدهای مخربی داشته باشند، نباید تأثیرات آنها (مانند آلودگی آب آشامیدنی یا خاموشی گسترده) را بدون شواهد تأیید شده، اغراق کرد. اغراق میتواند به ایجاد وحشت عمومی، از بین بردن اعتماد و منحرف کردن توجه از راهکارهای واقعی منجر شود.
نادیده گرفتن زمینه تاریخی
نادیده گرفتن سابقه جنگ سایبری میان ایران و آمریکا و اسرائیل، درک کامل از انگیزهها، الگوها و پویاییهای حملات را دشوار میکند. هر حمله سایبری، اغلب در بستر یک تاریخچه طولانیتر از تنشها و واکنشها رخ میدهد و تحلیل آن بدون در نظر گرفتن این زمینه، ناقص خواهد بود.
نتیجهگیری: تقویت دفاع سایبری در برابر تهدیدات فزاینده
حمله سایبری اخیر به سامانههای آب مینهسوتا، چه عامل آن ایران باشد و چه گروهی دیگر، بار دیگر آسیبپذیری زیرساختهای حیاتی را در برابر تهدیدات سایبری برجسته میکند. در بستر جنگ سایبری گستردهتر میان ایران و آمریکا، این حوادث میتواند به تشدید تنشها و افزایش ریسک برای زیرساختهای حیاتی منجر شود. برای مقابله با این تهدیدات، تقویت امنیت سایبری زیرساختها، جداسازی شبکههای عملیاتی، پیادهسازی احراز هویت قوی، و بهروزرسانی مداوم سیستمها از اهمیت بالایی برخوردار است.
مدیران و کارشناسان در حوزه زیرساختهای حیاتی باید به طور مستمر آسیبپذیریهای خود را ارزیابی کرده و سرمایهگذاریهای لازم را در فناوری و آموزش انجام دهند. آگاهی از تهدیدات، پیروی از بهترین شیوههای امنیت سایبری و همکاری میان بخشهای دولتی و خصوصی، تنها راه برای ایجاد یک دفاع سایبری قوی و انعطافپذیر در برابر حمله سایبری ایران به سامانه آب آمریکا و سایر تهدیدات مشابه است. پژوهشهای آتی باید بر تحلیل دقیقتر عوامل حملات، شناسایی آسیبپذیریهای جدید و توسعه راهکارهای دفاعی پیشرفتهتر تمرکز کنند تا امنیت حیاتیترین خدمات عمومی تضمین شود.
سؤالات متداول
آیا حمله سایبری به سامانههای آب مینهسوتا واقعاً توسط ایران انجام شده است؟
مقامات اطلاعاتی آمریکا در حال ارزیابی اولیه هستند که احتمالاً ایران پشت این حملات بوده است، اما هنوز انتساب قطعی صورت نگرفته است. این احتمال نیز وجود دارد که هکرها برای تشدید تنشها، خود را به عنوان عوامل مستقر در ایران جا زده باشند. دونالد ترامپ نیز ادعاهای مطرح شده درباره نقش ایران را رد کرده بود.
پیامدهای اصلی حملات سایبری به زیرساختهای آب چیست؟
حملات سایبری به زیرساختهای آب میتوانند منجر به اختلال در فرآیندهای عملیاتی، دستکاری دادهها، خارج شدن سامانهها از مدار، و در موارد شدیدتر، آسیب فیزیکی به تجهیزات شوند. اگرچه در حادثه مینهسوتا آب آلوده نشد، اما چنین حملاتی پتانسیل ایجاد خطر برای سلامت عمومی و اختلال گسترده را دارند.
چگونه میتوان امنیت سایبری سامانههای آب را تقویت کرد؟
تقویت امنیت سایبری نیازمند جداسازی شبکههای عملیاتی (OT) از شبکههای IT و اینترنت، پیادهسازی احراز هویت چندعاملی (MFA)، بهروزرسانی منظم نرمافزارها و پچهای امنیتی، مدیریت قوی رمزهای عبور، نظارت بر ترافیک شبکه و آموزش کارکنان است.
تاریخچه جنگ سایبری ایران و آمریکا به چه صورت است؟
ایران و آمریکا برای سالها درگیر یک جنگ سایبری پنهان و آشکار بودهاند. ایران به عنوان یکی از فعالترین بازیگران سایبری شناخته میشود که از تاکتیکهای نامتقارن و نیروهای نیابتی برای ایجاد اختلال، جاسوسی و واکنش به تنشهای ژئوپلیتیکی استفاده میکند. آمریکا نیز قابلیتهای سایبری پیشرفتهای دارد و این رقابت منجر به حملات متقابل شده است.
آیا آب آشامیدنی در مینهسوتا پس از حمله آلوده شد؟
خیر، مقامات ایالتی مینهسوتا تأکید کردهاند که هیچ نشانهای مبنی بر آلودگی آب آشامیدنی یا ناایمن شدن آن برای مصرف وجود ندارد و نیازی به تغییر الگوی مصرف آب نبوده است.

حسین موذن خوش الحان
من حسین مؤذن خوشالحان، طراح و توسعهدهنده وب هستم و تمرکزم روی ساخت وبسایتهای سریع، حرفهای، سئوشده و کاربرپسند است. در پروژههایم از ابزارهای هوش مصنوعی مانند ChatGPT، Claude، Codex و Bolt.new برای تحلیل بهتر، توسعه سریعتر، تولید محتوا، خودکارسازی فرایندها و حل مسائل پیچیده استفاده میکنم. ترکیب تجربه فنی، طراحی دقیق و ابزارهای هوش مصنوعی به من کمک میکند ایدهها را به محصولات دیجیتال کاربردی و قابل توسعه تبدیل کنم. از طراحی سایتهای اختصاصی و وردپرسی تا توسعه افزونه، بهینهسازی سرعت و پیادهسازی سیستمهای هوشمند، هدفم ارائه راهکاری تمیز، قابل اعتماد و نتیجهمحور برای هر پروژه است.
اولین دیدگاه را بنویس
تجربه، سؤال یا نظر مرتبطت را با احترام بنویس.